Доверие TEE и шифрование: кто обрабатывает данные
Разберитесь в аттестации, реестре, списках доверия, сеансах и границах защиты.
Исходники и аттестация решают разные задачи
Исходники можно изучить. Удалённая аттестация помогает Client проверить фактическую удалённую программу относительно принятых выпусков. Знакомый адрес сайта сам этого не доказывает.
Client проверяет свидетельство, идентичность и связанный ключ связи, затем создаёт зашифрованный сеанс. Проверенный Worker обрабатывает содержимое и передаёт необходимый вход выбранному провайдеру.
Страница доверия TEE
Она показывает проверенный реестр, настройки, разрешения/блокировки и Claims. Доверие всем либо ручной список выбирает принимаемые проверенные конфигурации, а не отключает подпись и аттестацию.
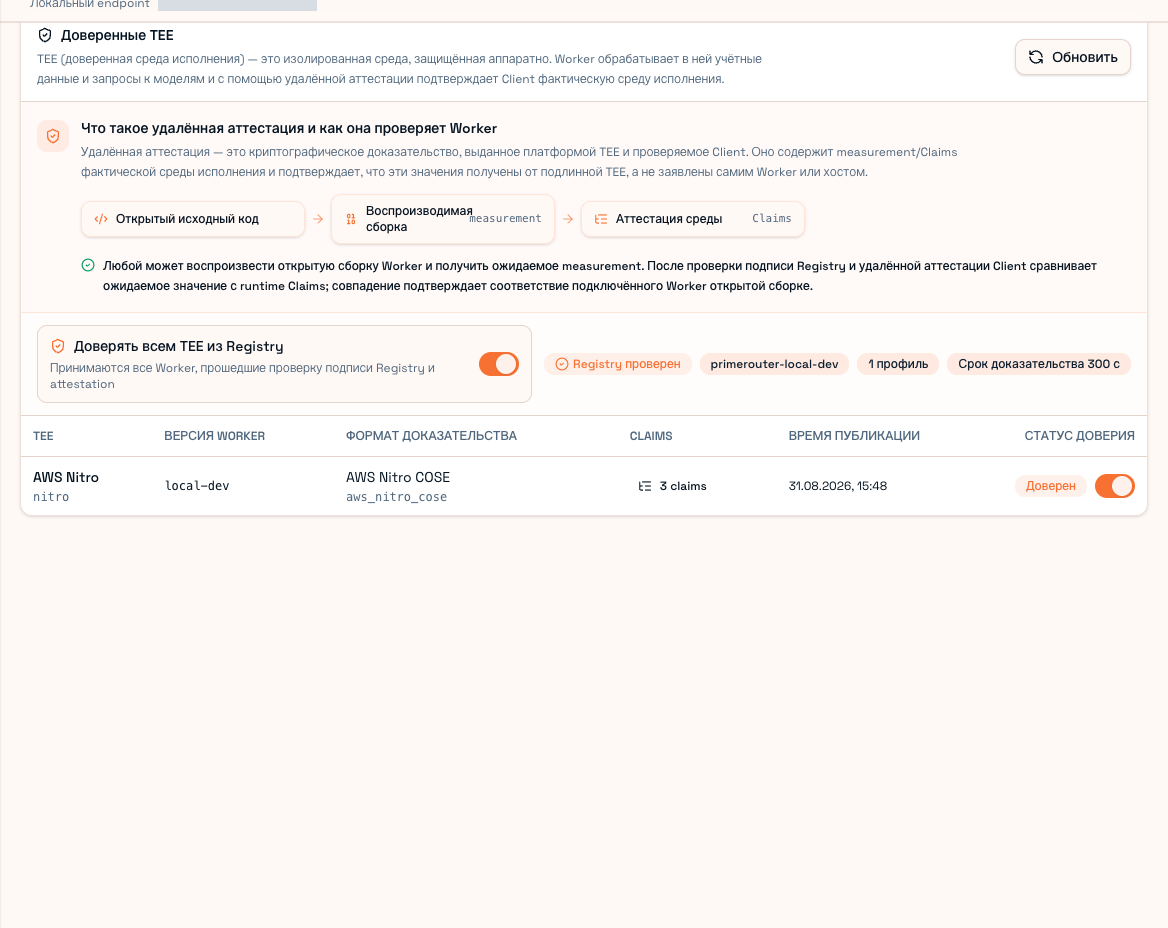
Это пример локального интерфейса. Доверие оценивается по фактическому свидетельству и принятым выпускам. Замена для разработки не является производственной аппаратной аттестацией.
Первая проверка
Используйте официальный Client, проверьте реестр, выберите понятную область доверия и при необходимости изучите Claims. При ошибке проверьте версию, реестр и сеть, не разрешайте неизвестную программу ради подключения. После короткого запроса проверьте фактическую идентичность исполнения.
Границы
Содержимое между Client и Worker шифруется. Relay обрабатывает метаданные маршрутов/оплаты и шифротекст без ключа расшифровки сеанса тела.
Конечный провайдер получает вход для модели. Это не скрывает запросы от OpenAI/Anthropic и не превращает ваш компьютер в TEE. Вредоносное ПО, другие сетевые/телеметрические обращения инструмента и секретные данные требуют отдельного внимания. Смена Base URL не перенаправляет весь трафик.
Квитанции помогают проверить выполнение и использование, но одно поле или зелёный снимок не доказывает всё поведение провайдера. См. Архитектура и границы.